01 / ИНВЕНТАРИЗАЦИЯ
Инвентаризация MCP
Соберите MCP-сервисы и их инструменты в одном месте. Смотрите, какие агенты ими пользуются и что меняется.
Контролируйте обращения агентов к LLM, MCP, API и A2A. Проводите инвентаризацию сервисов и инструментов, выявляйте аномалии и управляйте доступом через ваши шлюзы.
research-agent→tools/call→internal-search
вызов агента→ответ инструмента→объяснение AI
агент→правило доступа→открыть / закрыть
Подключите шлюз,
с которым уже работаете.
От списка MCP-сервисов и инструментов - к пониманию связей, аномалий и рисков.
Соберите MCP-сервисы и их инструменты в одном месте. Смотрите, какие агенты ими пользуются и что меняется.
Инцидент указывает на аномалию в обращениях агента к LLM, MCP, API или A2A-сервису. Трейсы и AI Assistant помогут разобраться в причинах.
Управляйте доступом агентов к сервисам в одной консоли. Ваши шлюзы применят эти решения.
ЭКРАНЫ ALERTFLEX · ДАННЫЕ ТЕСТОВЫХ ЛАБ
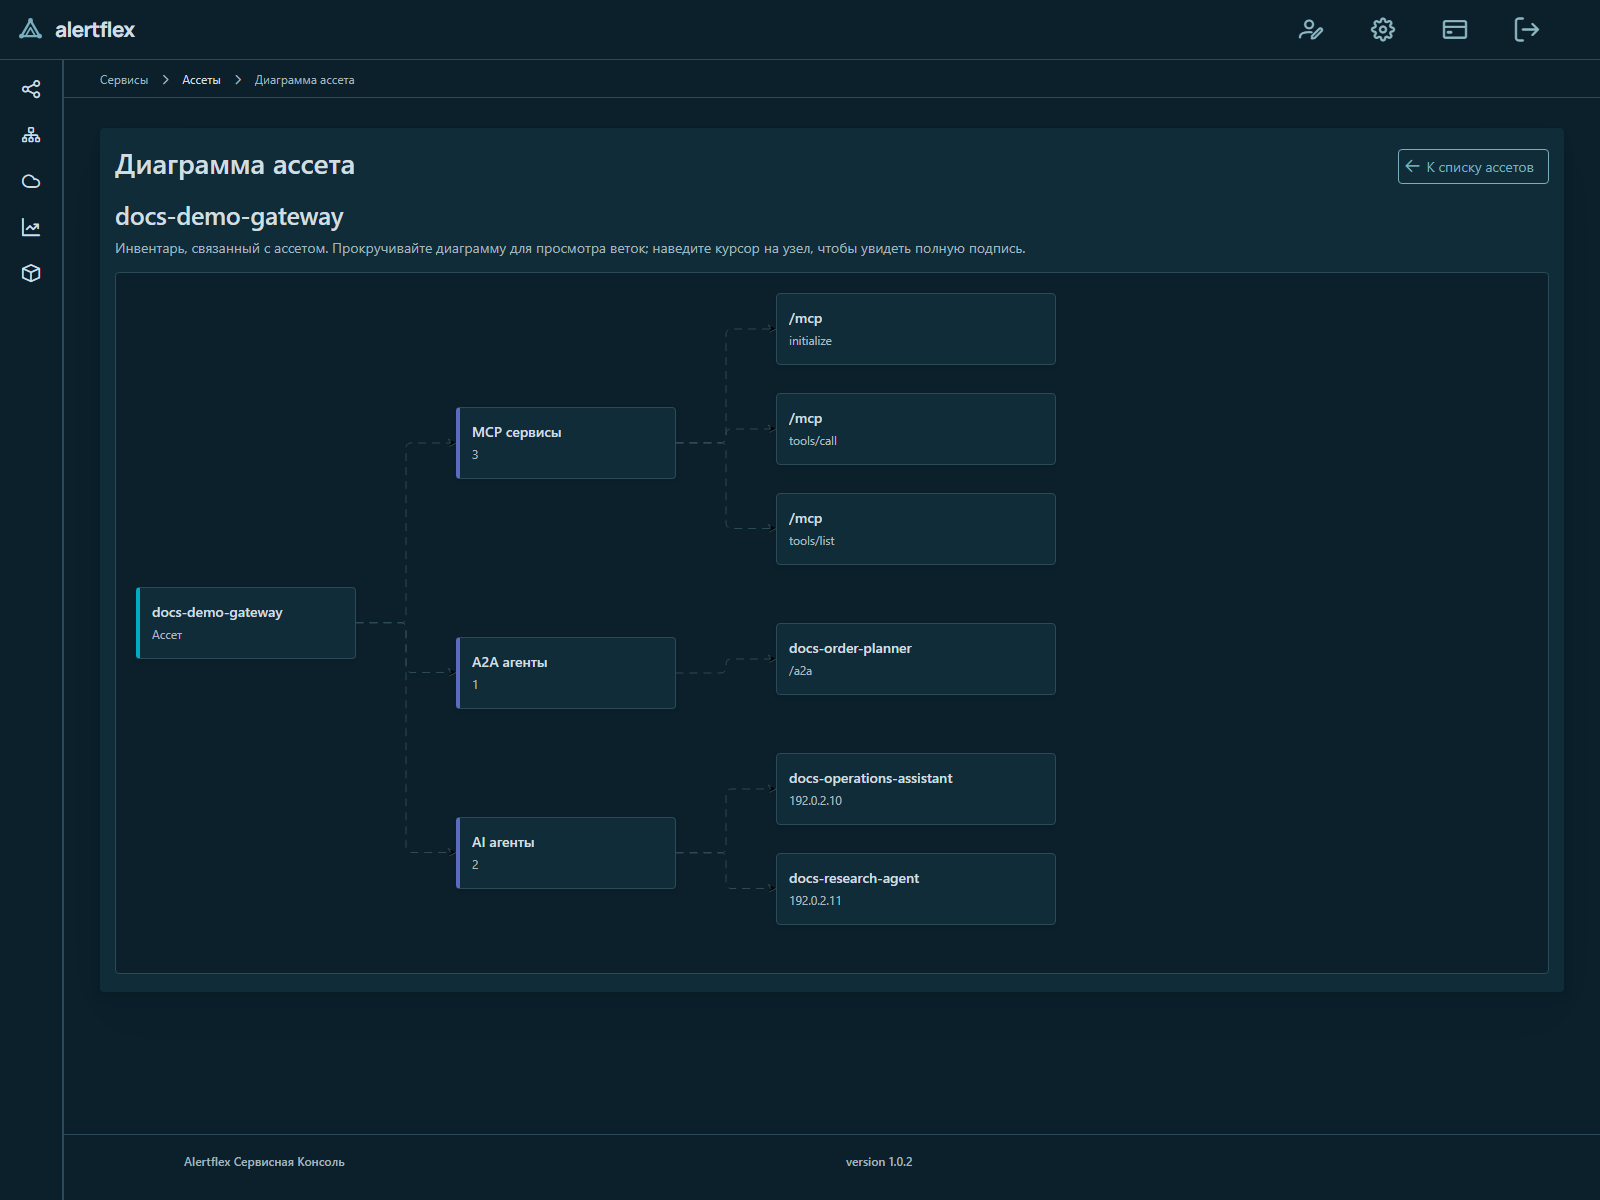
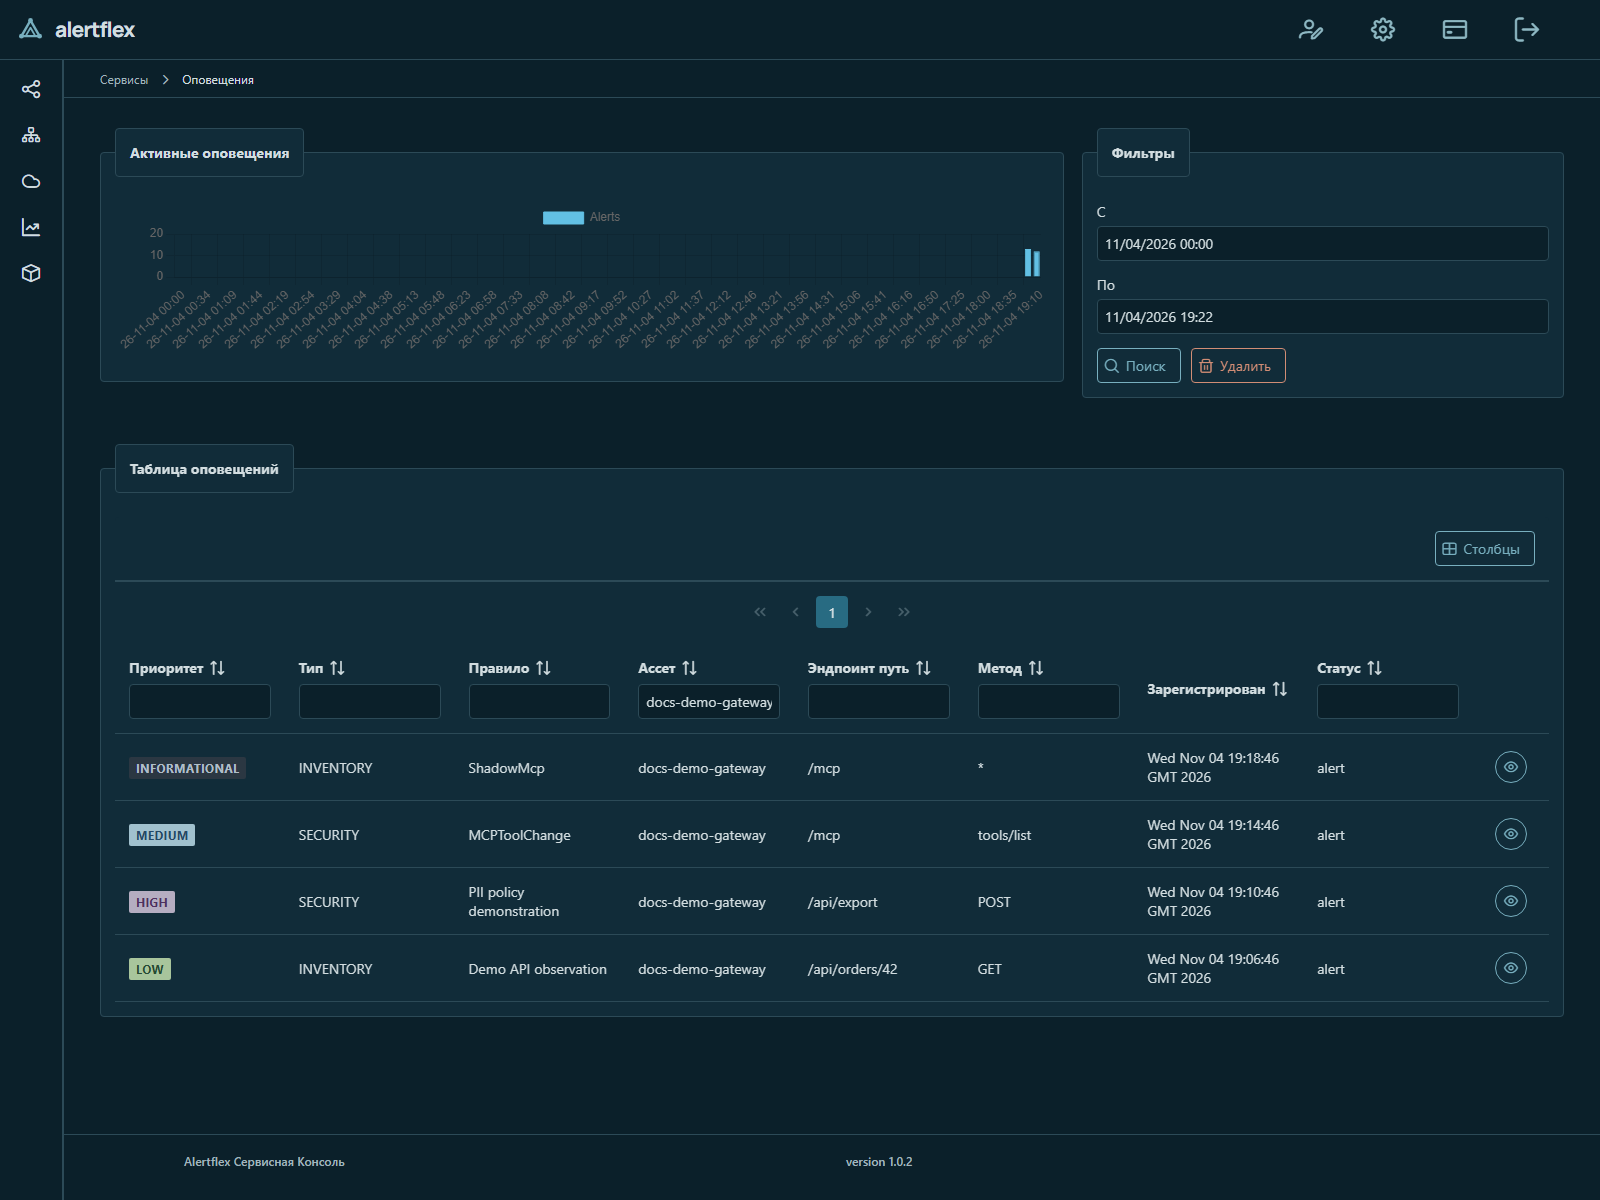
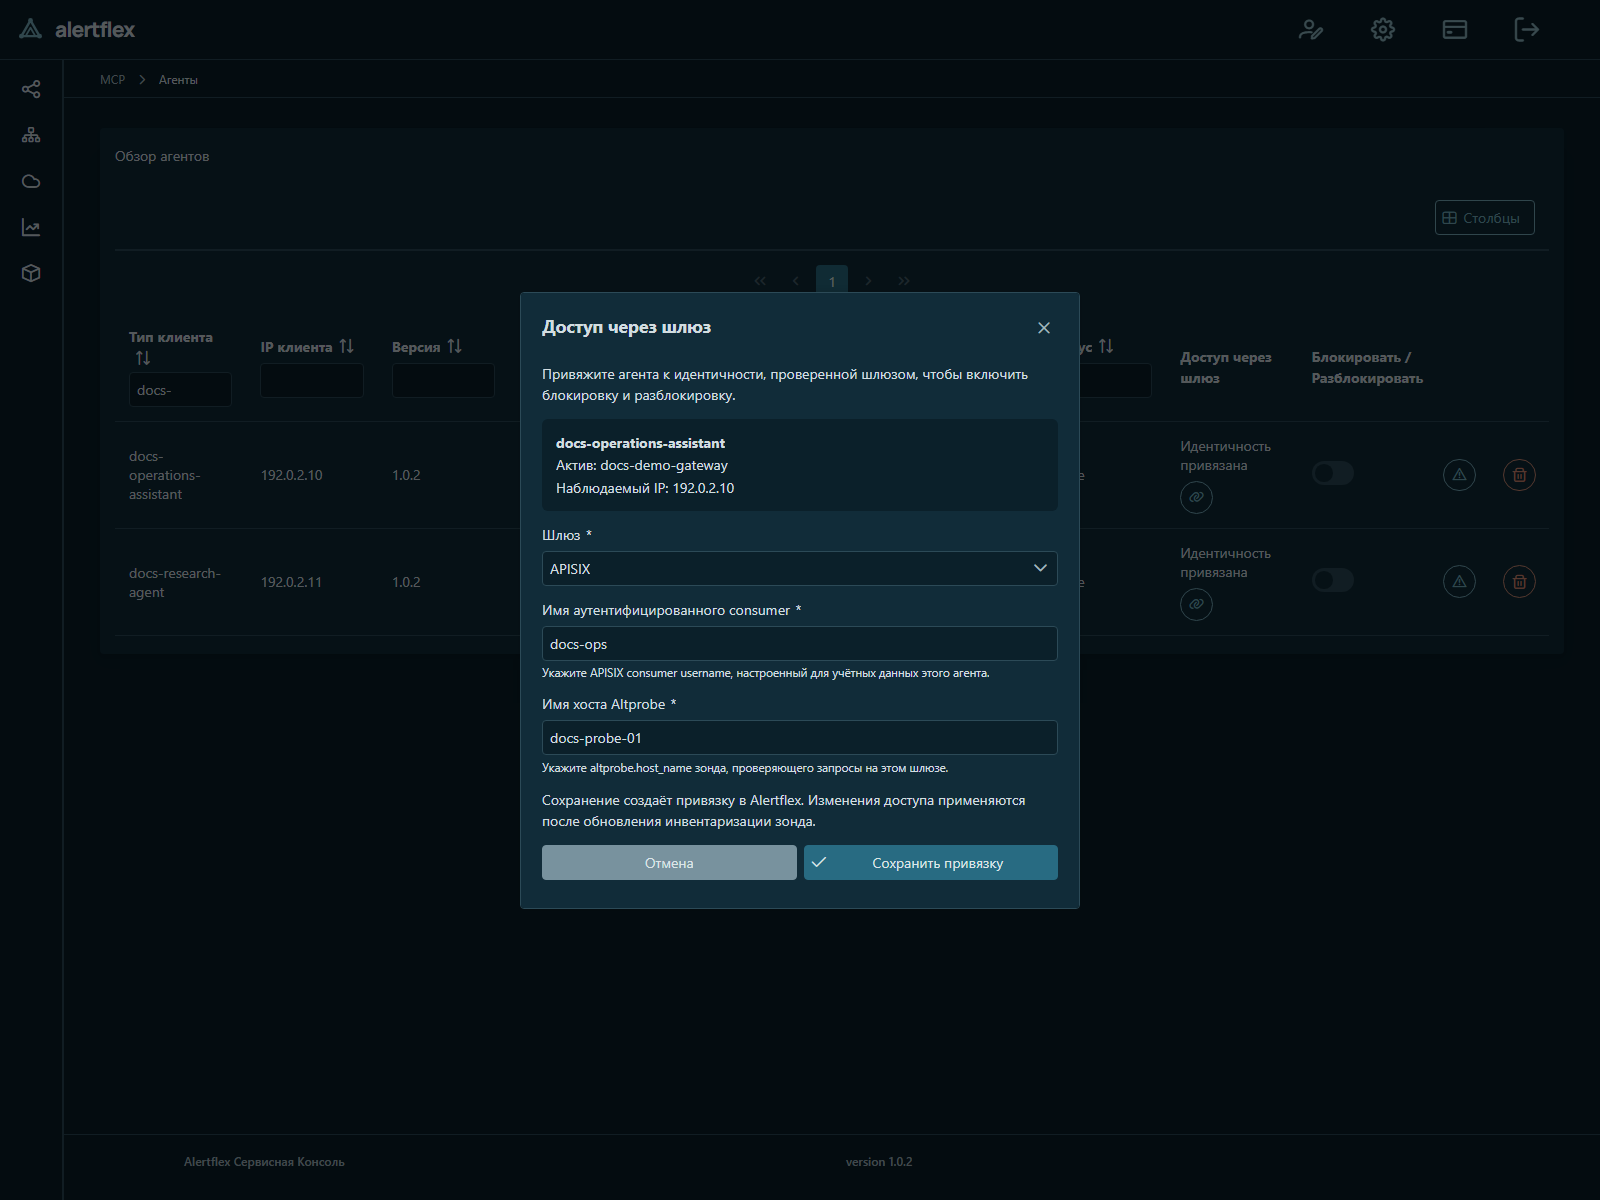
Ищите события в OpenSearch. В Alertflex разбирайте трейсы и инциденты, получайте AI-объяснения и управляйте доступом.
Altprobe соберёт данные о MCP-сервисах, инструментах и вызовах агентов через шлюз, с которым вы уже работаете.
Настройте триггер для важного события. При срабатывании будет сформирован трейс для разбора.
AI Assistant поможет разобраться в инциденте или трейсе и объяснит происходящее простым языком.
При необходимости ограничьте доступ. Решения и их история доступны в консоли.
Наблюдение и управление доступом можно включать отдельно. Изменения доступа применяются после обновления настроек.
Выберите свой шлюз и начните с готовой лабы. Добавляйте контроль к инфраструктуре, которую уже используете.


Добавляйте контекст и дополнительные проверки с помощью бесплатных open-source инструментов.
Проверяйте трафик к LLM, MCP и API через шлюз готовыми правилами Altprobe и OWASP CRS. Подключайте Qwen3Guard для дополнительных проверок.
Обнаруживайте прямые подключения к LLM, сопоставляя сетевые события Suricata с событиями Falco от процессов и контейнеров.
Анализируйте состав ПО агентов по SBOM и находите известные уязвимости в его компонентах. Используйте Trivy или связку Syft + Grype.
Посмотрите, как всё работает на тестовых данных. Затем подключите свои сервисы.
События безопасности, OTEL-трейсы и уязвимости ПО агентов в OpenSearch. Для мониторинга достаточно Altprobe и OpenSearch - Alertflex не нужен.
git clone https://github.com/olegzhr/altprobe.gitИнвентаризация MCP-сервисов и инструментов, состав и уязвимости ПО агентов, инциденты, трейсы и управление доступом - в одной консоли Alertflex.
Вместе подберём вариант внедрения под ваши сервисы и задачи.
Altprobe, интеграции и тестовые лабы доступны бесплатно. Внедрение и сопровождение Alertflex обсуждаются отдельно.
Вы увидите обращения к LLM API, MCP-сервисы и инструменты, а также взаимодействия с API и A2A-сервисами. Шлюз определяет агента по ключу доступа или mTLS.
Это обнаруженная аномалия в обращениях агента к LLM, MCP, API или A2A-сервису - например, подозрительный вызов инструмента или необычная последовательность обращений. Инцидент помогает понять, что требует проверки.
Настройте триггер - условие, по которому нужно собрать связанные события. Полученный трейс можно изучить самостоятельно или разобрать с AI Assistant.
В консоли можно разрешить или заблокировать доступ. Шлюзы применяют эти решения. Анализ событий сам по себе не отменяет уже выполненные вызовы.
Разверните Alertflex в своём контуре и сохраняйте контроль над данными. Вы сами решаете, использовать ли AI Assistant и какую модель подключить - локальную или внешнюю. Перед AI-анализом система скрывает найденные персональные данные.
Запустите готовую тестовую лабу. Затем проведите пилот на своём трафике - мы поможем выбрать первые задачи.
Расскажите, что вы хотите видеть и контролировать. Вместе определим, с чего начать.